 01
Mobil telefon kriminalistikasi
Android va iOS qurilmalari, SIM-kartalar va qoʻngʻiroqlar tafsiloti (CDR) maʼlumotlarini olish, ajratib olish va tahlil qilish.
Treninglar katalogi · 20 ta dastur · 5 sektor
DFREC va Axxonet huquqni muhofaza qilish organlari, sudyalar va prokurorlar hamda davlat CERT jamoalari uchun raqamli kriminalistika, kiberxavfsizlik, boshqaruv va sud xulq-atvor fanlari boʻyicha amaliy trening va seminarlar oʻtkazadi. Besh sektorda yigirmata dastur; materiallar ingliz, oʻzbek va rus tillarida.
Jonli HUD01Android va iOS qurilmalari, SIM-kartalar va qoʻngʻiroqlar tafsiloti (CDR) maʼlumotlarini olish, ajratib olish va tahlil qilish.
 02
Kompyuter kriminalistikasi toʻliq sikli: disk nusxalash, fayl tizimlari, xronologiya, dalillar zanjiri va laboratoriya tashkil etish.
 03
Paketlarni ushlash, Suricata, Snort va Wireshark yordamida hujumlarni aniqlash va oldini olish; fayervollar va honeypotlar.
 04
SOC yaratish: loglarni yigʻish, korrelyatsiya qoidalari, ogohlantirishlarni saralash hamda ELK va Splunk bilan insidentlarga javob berish.
 05
Statik va dinamik tahlil, sandbox muhiti, YARA qoidalari va Ransomware-as-a-Service (RaaS) usullari.
 06
Hujumchi xatti-harakatlarini kill chain, Diamond Model hamda ATT&CK taktika va texnikalari orqali modellashtirish.
 07
APT va taʼminot zanjiri hujumlaridan IOC, atributsiya, tahdid ovi va barqarorlik freymvorklarigacha.
 08
Sunʼiy intellekt yaratgan yuz, ovoz va videolarni aniqlash: artefakt tahlili, kontent kelib chiqishi (C2PA) va sud uchun tekshiruv.
 09
Ochiq manbalar va ijtimoiy tarmoq razvedkasi, Google dorking, Recon-ng va avtomatlashtirilgan razvedka jarayonlari.
 10
Petabayt miqyosidagi tahdidlarni aniqlash, UEBA va anomaliya tahlili uchun Hadoop, Kafka, ELK va Splunk.
 11
Raqamli izni kuzatish: IoT izlari, EXIF metamaʼlumotlari, fishing tahlili, kriptovalyuta kuzatuvi va dark web monitoringi.
 12
Tergovchilar va siyosat ishlab chiquvchilar uchun jinoyat usullari, viktimologiya va kiberjinoyatchilikning yangi tendensiyalari.
 13
Boshqaruv, risk va muvofiqlik: ISMS joriy etish, ISO 2700x, COBIT va NIST CSF ning beshta funksiyasi.
 14
Shaxsiy maʼlumotlarni himoya qilish qonunchiligi, loyihalashda maxfiylik, rozilikni boshqarish va buzilish haqida xabar berish majburiyatlari.
 15
Transchegaraviy kibertergov: MLAT, soʻrov xatlari (letters rogatory), Budapesht konvensiyasi va dalillar almashinuvi.
 16
Muhim infratuzilmani himoyalash: IT/OT konvergensiyasi, tahdidlarni modellashtirish va jonli OT kiberpoligonida amaliy mashqlar.
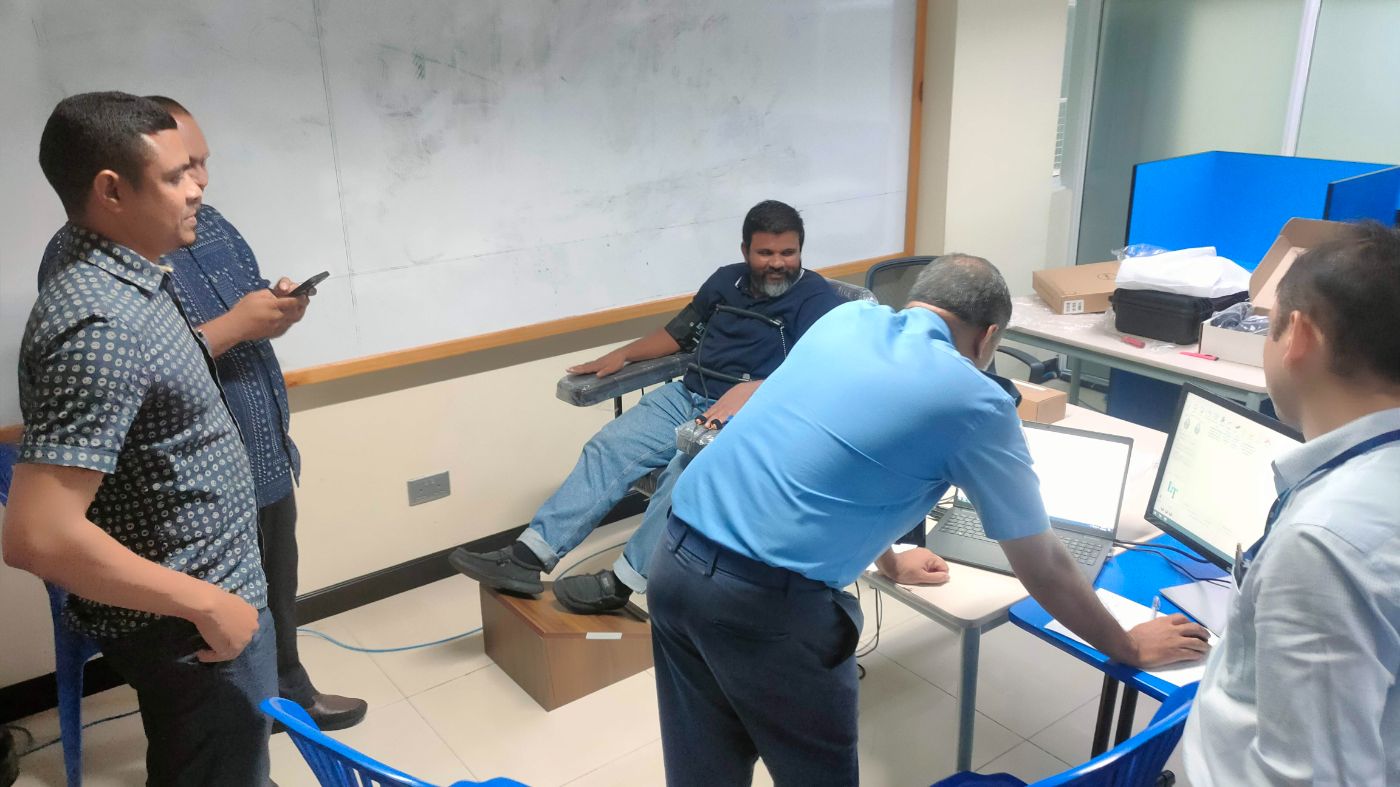 17
Tergovchilar va sudlar uchun miya elektr tebranishlari imzosi (BEOS) boʻyicha profillash va sud psixologiyasi.
 18
Neyroanatomiya, prefrontal funksiya, psixopatiya va jinoyat odil sudlovidagi yangi neyrotexnologiyalar.
 19
Jinoyat joyidan jinoyatchi xatti-harakatini oʻqish: sahnalashtirish, imzo, viktimologiya va profillash.
 20
Jinoyat joyi va dalillarni hujjatlashtirish: yoritish, masshtab, makro suratga olish, 360° tasvir va sud uchun tasvirlar bilan ishlash.
Huquqni muhofaza qilish organlari tergovchilari, sudyalar va prokurorlar, davlat va CERT jamoalari, shuningdek universitetlar va korporativ xavfsizlik jamoalari uchun.
Dastur materiallari va ushbu katalog ingliz, oʻzbek (lotin va kirill) hamda rus tillarida mavjud.
Ha. Dasturlar maʼruzalarni Autopsy, Volatility, Wireshark, Suricata, ELK va Splunk, OSINT vositalari hamda jonli OT kiberpoligonidagi amaliy mashgʻulotlar bilan birlashtiradi.