 01
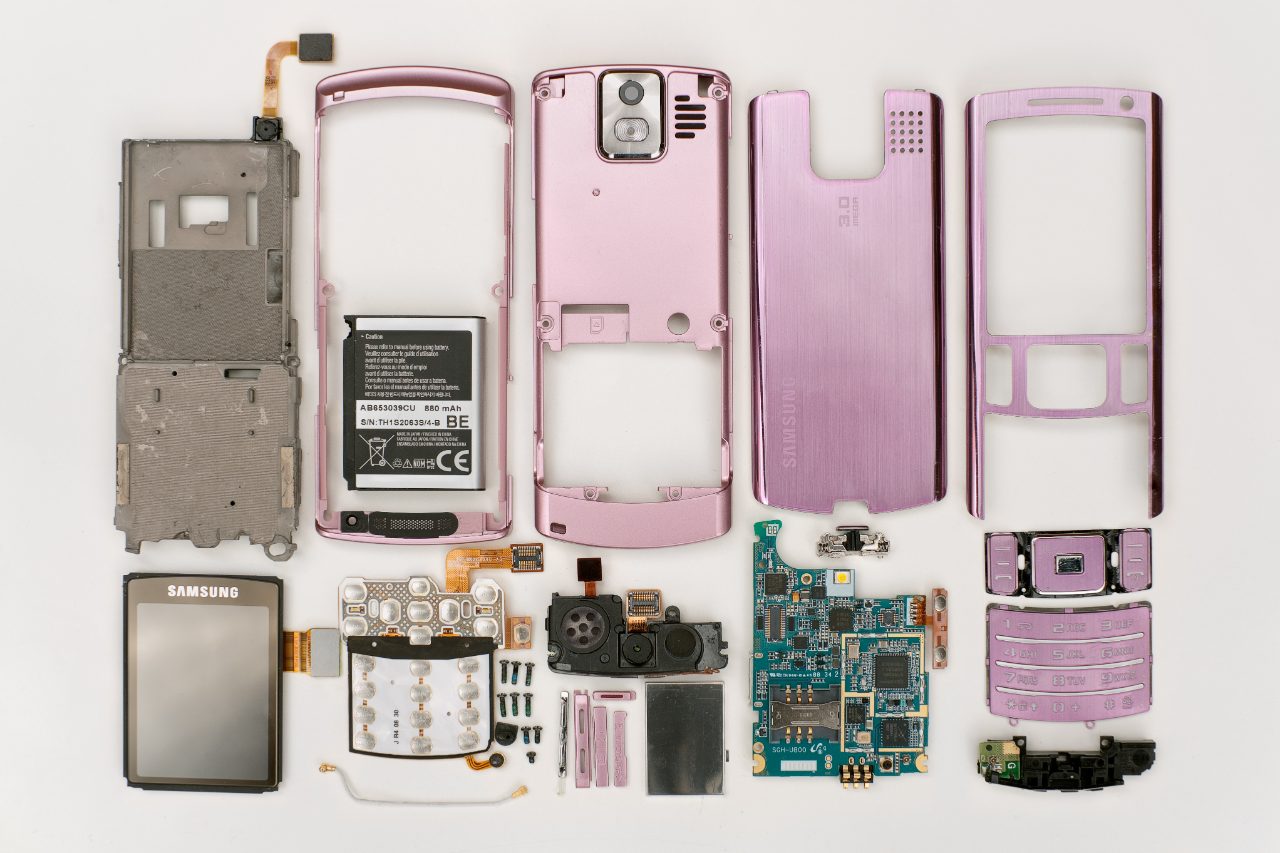
Мобил телефон криминалистикаси
Android ва iOS қурилмалари, SIM-карталар ва қўнғироқлар тафсилоти (CDR) маълумотларини олиш, ажратиб олиш ва таҳлил қилиш.
Тренинглар каталоги · 20 та дастур · 5 сектор
DFREC ва Axxonet ҳуқуқни муҳофаза қилиш органлари, судялар ва прокурорлар ҳамда давлат CERT жамоалари учун рақамли криминалистика, киберхавфсизлик, бошқарув ва суд хулқ-атвор фанлари бўйича амалий тренинг ва семинарлар ўтказади. Беш секторда йигирмата дастур; материаллар инглиз, ўзбек ва рус тилларида.
Жонли HUD01Android ва iOS қурилмалари, SIM-карталар ва қўнғироқлар тафсилоти (CDR) маълумотларини олиш, ажратиб олиш ва таҳлил қилиш.
 02
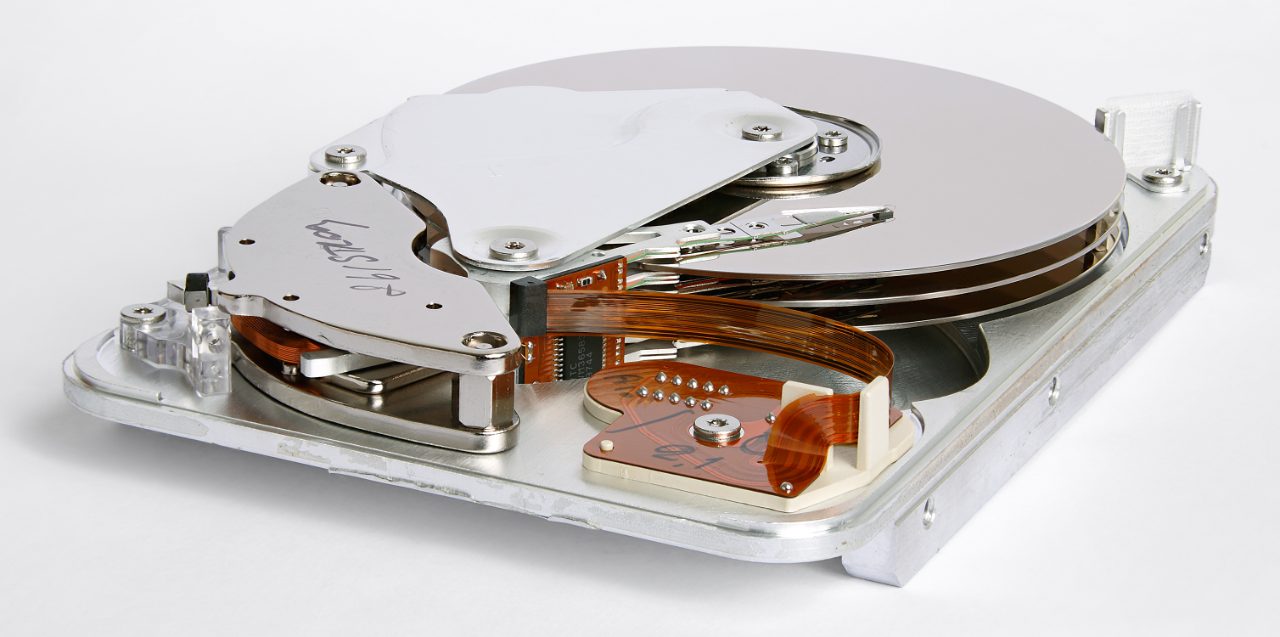
Компьютер криминалистикаси тўлиқ цикли: диск нусхалаш, файл тизимлари, хронология, далиллар занжири ва лаборатория ташкил этиш.
 03
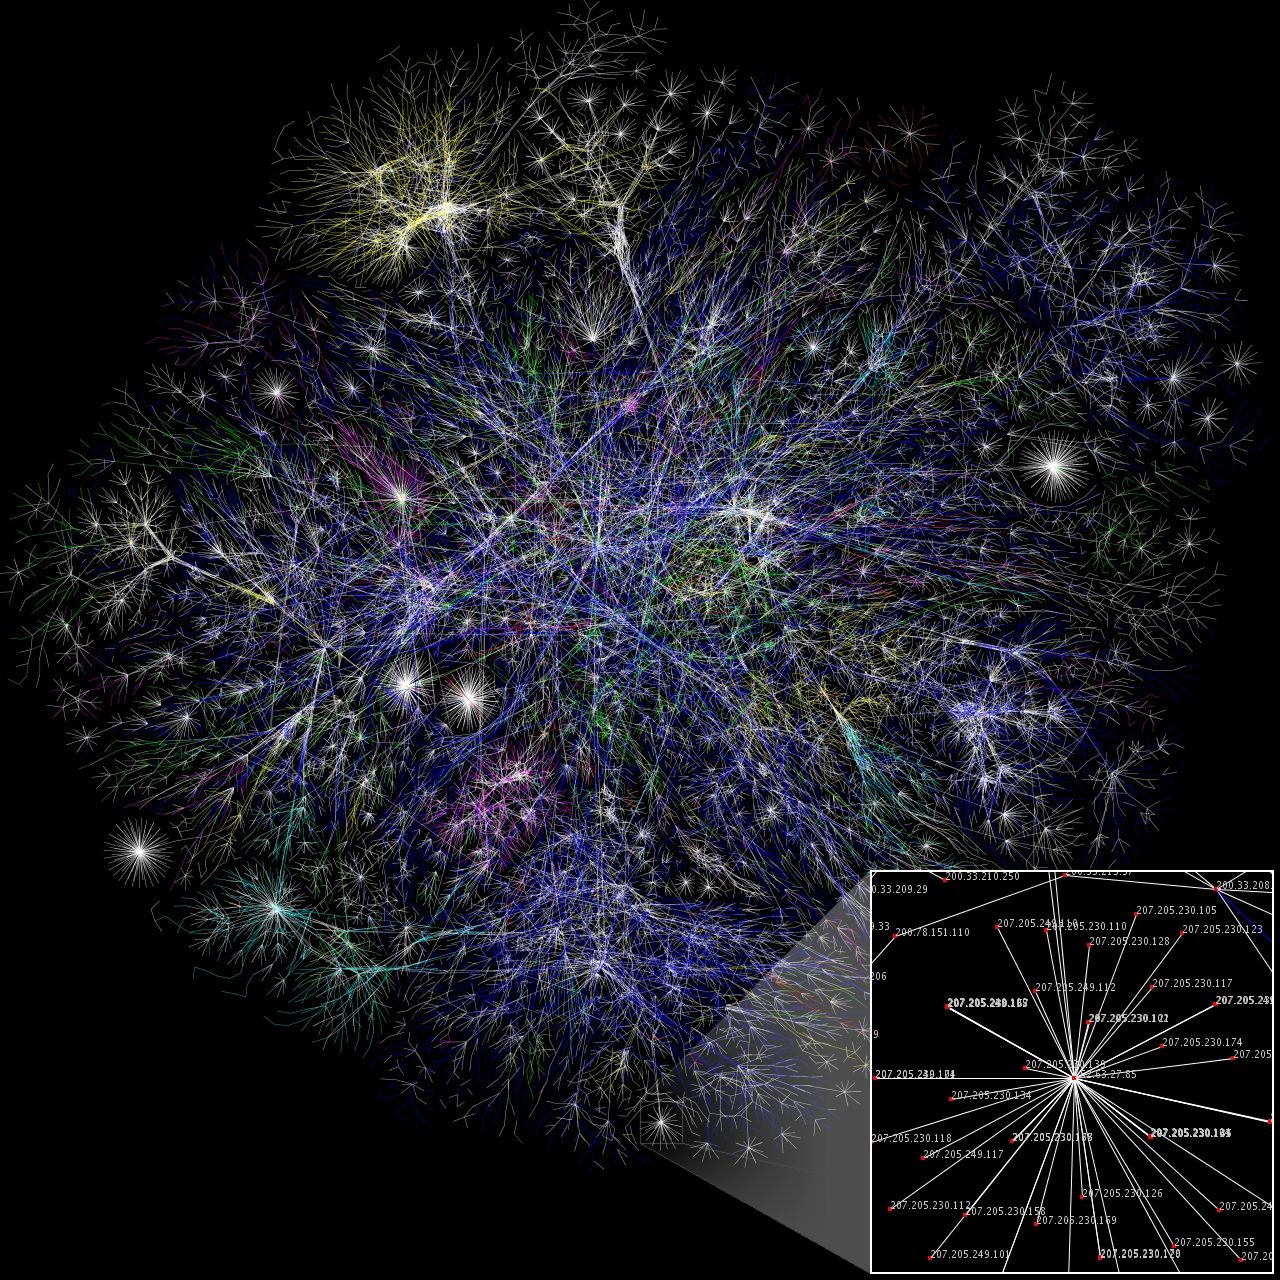
Пакетларни ушлаш, Suricata, Snort ва Wireshark ёрдамида ҳужумларни аниқлаш ва олдини олиш; файерволлар ва honeypot’лар.
 04
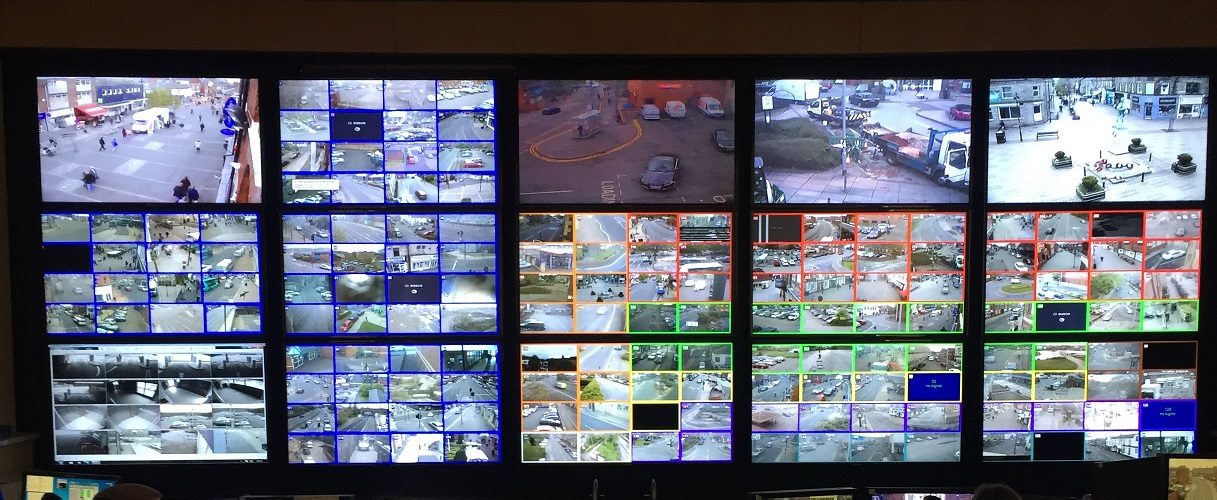
SOC яратиш: логларни йиғиш, корреляция қоидалари, огоҳлантиришларни саралаш ҳамда ELK ва Splunk билан инцидентларга жавоб бериш.
 05
Статик ва динамик таҳлил, sandbox муҳити, YARA қоидалари ва Ransomware-as-a-Service (RaaS) усуллари.
 06
Ҳужумчи хатти-ҳаракатларини kill chain, Diamond Model ҳамда ATT&CK тактика ва техникалари орқали моделлаштириш.
 07
APT ва таъминот занжири ҳужумларидан IOC, атрибуция, таҳдид ови ва барқарорлик фреймворкларигача.
 08
Сунъий интеллект яратган юз, овоз ва видеоларни аниқлаш: артефакт таҳлили, контент келиб чиқиши (C2PA) ва суд учун текширув.
 09
Очиқ манбалар ва ижтимоий тармоқ разведкаси, Google dorking, Recon-ng ва автоматлаштирилган разведка жараёнлари.
 10
Петабайт миқёсидаги таҳдидларни аниқлаш, UEBA ва аномалия таҳлили учун Hadoop, Kafka, ELK ва Splunk.
 11
Рақамли изни кузатиш: IoT излари, EXIF метамаълумотлари, фишинг таҳлили, криптовалюта кузатуви ва dark web мониторинги.
 12
Тергувчилар ва сиёсат ишлаб чиқувчилар учун жиноят усуллари, виктимология ва кибержиноятчиликнинг янги тенденциялари.
 13
Бошқарув, риск ва мувофиқлик: ISMS жорий этиш, ISO 2700x, COBIT ва NIST CSF нинг бешта функцияси.
 14
Шахсий маълумотларни ҳимоя қилиш қонунчилиги, лойиҳалашда махфийлик, розиликни бошқариш ва бузилиш ҳақида хабар бериш мажбуриятлари.
 15
Трансчегаравий кибертергов: MLAT, сўров хатлари (letters rogatory), Будапешт конвенцияси ва далиллар алмашинуви.
 16
Муҳим инфратузилмани ҳимоялаш: IT/OT конвергенцияси, таҳдидларни моделлаштириш ва жонли OT киберполигонида амалий машқлар.
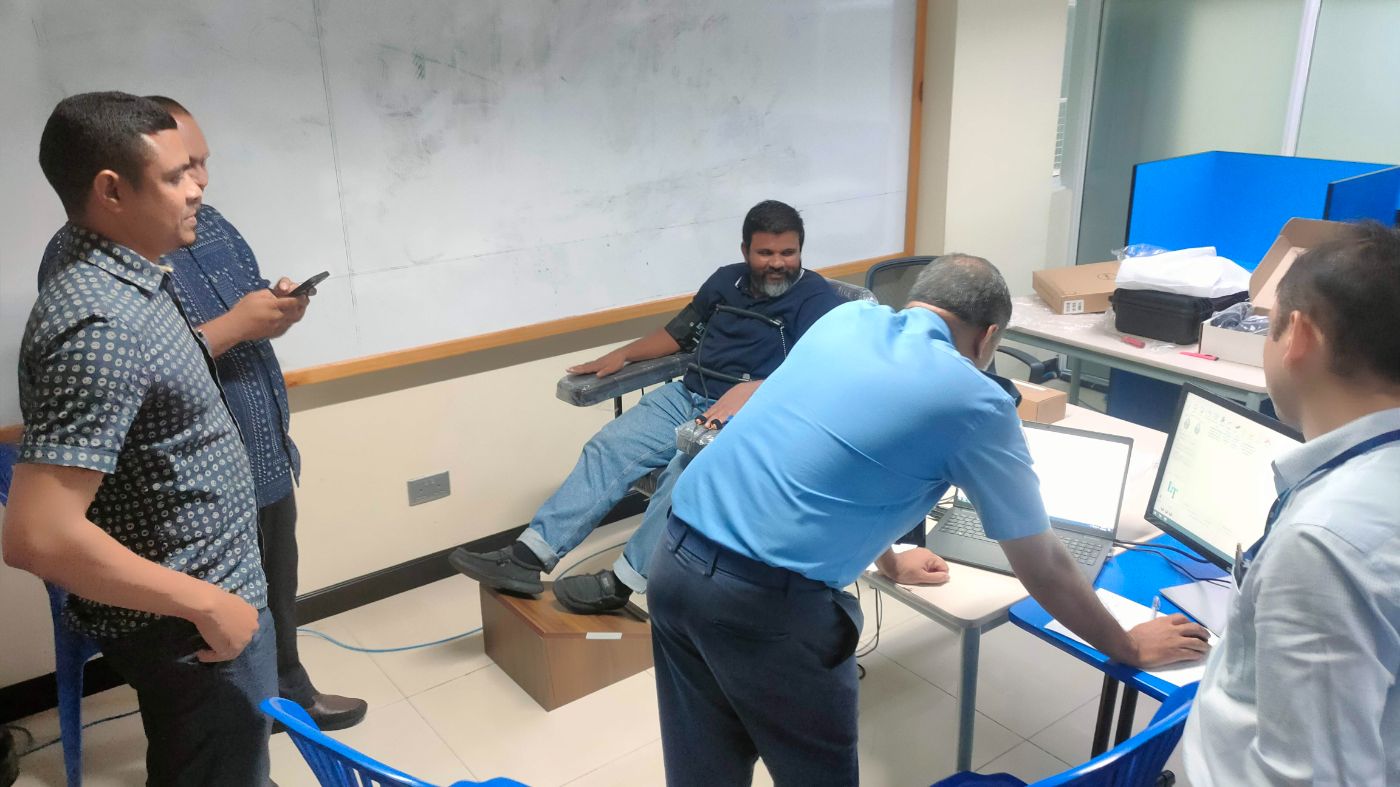 17
Тергувчилар ва судлар учун мия электр тебранишлари имзоси (BEOS) бўйича профиллаш ва суд психологияси.
 18
Нейроанатомия, префронтал функция, психопатия ва жиноят одил судловидаги янги нейротехнологиялар.
 19
Жиноят жойидан жиноятчи хатти-ҳаракатини ўқиш: саҳналаштириш, имзо, виктимология ва профиллаш.
 20
Жиноят жойи ва далилларни ҳужжатлаштириш: ёритиш, масштаб, макро суратга олиш, 360° тасвир ва суд учун тасвирлар билан ишлаш.
Ҳуқуқни муҳофаза қилиш органлари тергувчилари, судялар ва прокурорлар, давлат ва CERT жамоалари, шунингдек университетлар ва корпоратив хавфсизлик жамоалари учун.
Дастур материаллари ва ушбу каталог инглиз, ўзбек (лотин ва кирилл) ҳамда рус тилларида мавжуд.
Ҳа. Дастурлар маърузаларни Autopsy, Volatility, Wireshark, Suricata, ELK ва Splunk, OSINT воситалари ҳамда жонли OT киберполигонидаги амалий машғулотлар билан бирлаштиради.